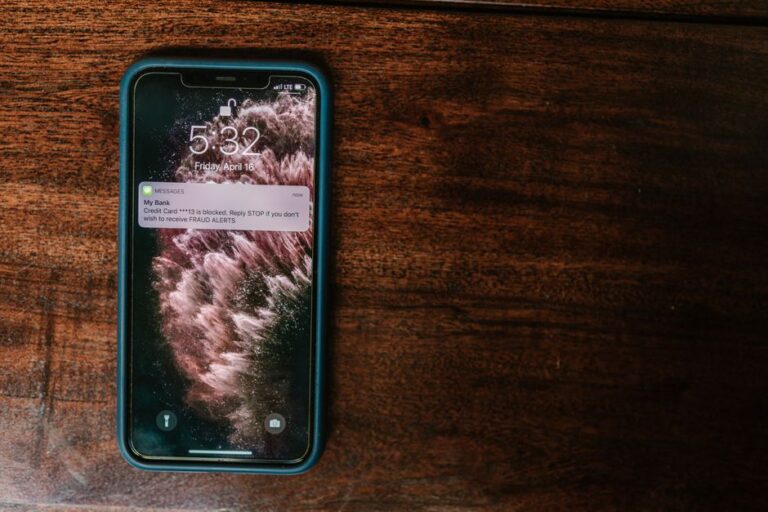
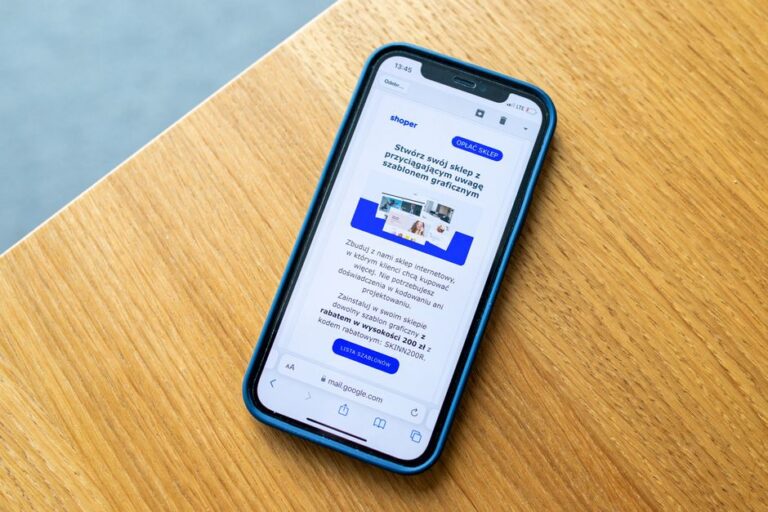
Se o seu celular vibra com uma “notificação do banco” ou seu e-mail apita com “sua conta será bloqueada em 24h”, você está no campo de batalha certo. Este guia prático, atualizado para 2026, explica a diferença entre phishing (por e-mail) e smishing (por SMS e mensageiros), mostra sinais de alerta que quase ninguém te conta, traz exemplos reais do cotidiano e dá passos práticos para você blindar sua rotina e evitar prejuízo financeiro e roubo de dados. Minha missão aqui é simples: hackear sua rotina com sistemas de defesa que funcionam no mundo real e consomem zero energia mental no dia a dia.
O que é phishing e o que é smishing (sem complicação)
Phishing é a isca enviada por e-mail para roubar dados ou instalar malware. Smishing é a versão por SMS ou mensageiros (WhatsApp, Telegram), geralmente com link curto e texto que cria urgência. O golpe é o mesmo: te fazer clicar antes de pensar. A diferença está no canal e no contexto psicológico.
No e-mail, os criminosos exploram aparência corporativa, logos perfeitas e domínios parecidos. No SMS/WhatsApp, exploram pressão de tempo e familiaridade (“sua entrega falhou”, “Pix não compensou”, “banco detectou atividade suspeita”). Em ambos os casos, o atacante quer atravessar seu filtro de ruído para sequestrar sua atenção por segundos. É o suficiente.
Qual é mais perigoso: phishing ou smishing?
Resposta honesta: depende do seu contexto e do tipo de dado que você controla por cada canal.
- Phishing costuma ter alcance maior e efeitos em cascata: acesso ao seu e-mail pode permitir reset de senha em vários serviços, leitura de informações sensíveis e até invasão de contas de trabalho.
- Smishing costuma ter conversão mais rápida para prejuízo financeiro direto, porque pega você no celular, no trânsito, com pressa. O roteiro clássico é forçar um login falso do banco ou empurrar a instalação de um aplicativo fora da loja em Android para capturar códigos.
Se você usa o e-mail para tudo, o phishing é seu chefão final. Se sua vida financeira gira no smartphone e você resolve tudo por apps, o smishing pode doer mais rápido. A solução não é escolher um vilão, é criar camadas invisíveis de proteção para ambos. Quando publiquei um guia mostrando como ativar essas camadas no celular (2FA em app, ocultar apps de banco), ficou claro: configuração certa = paz.
Sinais de alerta de phishing e smishing que realmente funcionam
Red flags clássicas que ainda derrubam muita gente
- Urgência e ameaça: “sua conta será bloqueada hoje”, “última tentativa de entrega”. Golpe vive de pressa.
- Pedidos fora do padrão: confirmação de dados completos via formulário ou link enviado por SMS/e-mail. Empresas sérias evitam isso.
- Link encurtado sem contexto ou com domínio estranho (caracteres trocados: banco-seguro.com vs banco-seguro.co).
- Erros sutis de ortografia, tom de tradução, formatação desalinhada em e-mails “corporativos”.
- Remetente suspeito: domínio que imita o real (suporte@seguranca-bancobr.com) ou SMS sem identificação oficial.
Sinais técnicos simples que qualquer pessoa pode checar
- Passe o mouse no link do e-mail (desktop) e veja o destino real antes de clicar. No celular, pressione e segure para pré-visualizar a URL.
- Cheque o domínio raiz: tudo antes do primeiro “/” após o domínio é irrelevante. Exemplo: seguro.banco.com.minha-conta.info NÃO é banco.com.
- Evite anexos inesperados, principalmente .html, .htm, .zip, .apk. Se não espera, não abra.
- SMS com link + app fora da loja é bandeira vermelha. Instalar APK manual é pedir para entregar o cofre.
Dica de ouro: se a mensagem pede ação urgente, mude de canal. Feche o e-mail/SMS, abra o app oficial já instalado ou digite o site no navegador. Atrito zero para o golpista é o seu maior inimigo; crie atrito saudável para validar.
Exemplos reais do cotidiano (e por que enganam)
O “seu Pix não compensou”
Chega um SMS: “Transação Pix não concluída. Regularize em x.ly/ABCD”. O link leva a uma página com logo do seu banco, pedindo login. Parece plausível porque muita gente faz Pix o dia inteiro e odeia pendência. Resultado: roubo de credenciais e, às vezes, pedido de “token” para “verificação”.
O “sua entrega falhou”
Mensagem por WhatsApp com imagem de rastreio e um botão para “pagar taxa de reentrega”. Valor baixo para você não pensar. Golpistas exploram o hábito de compras online e microtaxas que passam batido. Você entrega cartão e CPF em minutos.
O “acesso suspeito no seu e-mail”
E-mail perfeito, com botão “Revisar atividade”. Ao clicar, formulário pede senha e, depois, duas tentativas de login falham “por segurança”. A terceira coleta seu 2FA por engenharia social. Parece técnico, mas é teatro bem ensaiado.
Passos práticos para se proteger (configuração Set and Forget)
1) Dupla autenticação do jeito certo
- Use app autenticador (não SMS) para 2FA em e-mail, bancos e redes sociais. SMS é frágil contra troca de chip e interceptação.
- Guarde códigos de backup em local seguro. Gerenciador de senhas ajuda a não perder.
2) Gerenciador de senhas + e-mails segmentados
- Senhas únicas e fortes em cada serviço. Um vazamento não derruba o resto. Se precisar, revise este guia: como criar senhas imbatíveis.
- Separe e-mail principal (bancos/recuperações) de um e-mail “social” para cadastros. Reduz o impacto de vazamentos.
3) Blindagem do smartphone
- Ative bloqueio por biometria e ocultação de conteúdo nas notificações de apps financeiros.
- Jamais instale APK fora da loja oficial. Se não está na loja, o risco é seu.
- Reforce a privacidade e permissões com este guia para proteger dados no celular.
4) Higiene de cliques: protocolo anti-pressa
- Recebeu algo urgente? Troque de canal: abra o app oficial ou digite o endereço no navegador.
- Nunca use links de SMS/e-mail para “atualizar cadastro” de banco, carteira digital ou entregas.
- Confirme com a fonte: ligue no número do site oficial ou use o chat do app. Evite retornar ligações do próprio SMS/e-mail.
5) Filtros e automação que tiram o lixo digital do seu caminho
- No e-mail, crie regras para mandar boletos e notificações para pastas específicas. Menos ruído = menos erro.
- Ative filtros antispam nativos e reporte golpes. Eles aprendem com o seu sinal.
- Quer um passo além no ecossistema? Uma VPN bem escolhida adiciona privacidade na navegação pública, reduzindo exposição a injeções maliciosas.
6) Educação contínua sem paranoia
- Relembre o básico a cada trimestre: sinais de golpe, revisão de 2FA e permissões. Otimizar é viver.
- Compartilhe com família. Idosos e adolescentes são alvos frequentes. Um protocolo familiar simples evita correria.
- Para pilares gerais de privacidade, este guia resume bem: 10 dicas práticas de privacidade digital.
Matriz de decisão rápida: o que fazer quando receber algo suspeito
Se veio por e-mail (phishing)
- Não clique em nada. Visualize a URL com o mouse.
- Procure o domínio raiz e erros no remetente.
- Entre no site/app oficial por conta própria. Se houver alerta real, ele estará lá também.
- Se digitou dados por engano, troque a senha imediatamente, revogue sessões e ative/fortaleça 2FA.
Se veio por SMS ou WhatsApp (smishing)
- Ignore links. Abra o app oficial do banco/loja/entrega.
- Bloqueie e reporte o contato. Capture prints para eventual registro.
- Se instalou algo suspeito, desconecte-se da internet, remova o app, rode verificação e restaure o aparelho se necessário. Depois, troque senhas em dispositivo limpo.
- Para golpes relacionados a transferências imediatas, este checklist ajuda a criar desconfiança digital saudável: como não cair no golpe do Pix “errado”.
Falhas reais e limites das defesas (para você não ser pego de surpresa)
- 2FA por SMS é frágil. Use app autenticador. Ainda assim, engenharia social pode roubar códigos se você digitar em site falso.
- Antivírus e filtros não são parede mágica. Eles reduzem risco, mas teatro bem feito passa. O método vence a ferramenta.
- Verificação visual de e-mails falha quando o golpe usa domínio legítimo de serviço comprometido. Por isso, prefira iniciar ações sempre pelo app ou URL que você digita.
- Pressa e cansaço derrubam qualquer sistema. Crie rotinas que removam decisões na hora errada: notificações financeiras silenciosas, pastas automáticas para e-mails, “modo foco” para transações.
Checklist final anti-phishing e anti-smishing
- 2FA em app ativada nas contas críticas.
- Senhas únicas com gerenciador de senhas.
- Nunca clicar por impulso em SMS/e-mail; validar no app oficial.
- Nada de APK fora da loja. Sem exceção.
- Domínios conferidos antes de logar.
- Notificações financeiras discretas e filtros de e-mail ativos.
- E-mail principal isolado de cadastros aleatórios.
- Revisão trimestral de segurança no celular e nas contas.
Perguntas Frequentes (FAQ)
Phishing e smishing são tratados pela lei da mesma forma?
Ambos configuram fraude digital. O canal muda, o crime não. Guarde evidências (prints, e-mails) e registre ocorrência se houver prejuízo.
Como verificar se um SMS do banco é legítimo?
Não confie no SMS em si. Abra o app oficial do banco ou ligue para o número do site oficial. Se a mensagem for verdadeira, haverá alerta no app.
Vale a pena usar antivírus no celular contra smishing?
Ajuda, mas não substitui método. O maior risco é clicar e instalar APK fora da loja ou digitar senha em site falso. Foque em 2FA, loja oficial e validação por canal seguro.
Fui enganado e digitei minha senha num site falso. E agora?
Troque a senha imediatamente, revogue sessões ativas, ative 2FA por app e revise e-mails de recuperação. Monitore transações e, se for banco, contate o suporte pelo app.
Links encurtados são sempre perigosos?
Não. Mas são ótimos para esconder destino. Pré-visualize a URL ou, melhor, ignore e acesse o serviço pelo caminho oficial.
Curtiu o guia? Escolha uma dica e aplique agora: ative 2FA por aplicativo nas suas contas principais e limpe sua tela inicial. Se ficou dúvida, comenta aqui embaixo. E se quiser aprofundar sua blindagem, navegue pelos materiais de segurança no beapp.com.br, começando por privacidade online em 10 passos.
Nicolas Fernandes Azevedo